Vigor3900/2960 PPTP/L2TP VPN整合AD/DC/Radius Server設定
WFH 在家工作
新冠肺炎
本方法適用於
Vigor 3900
Vigor 2960
圖一

先設定
使用者管理
Radius Server
圖二

將VPN的PPP
把驗證轉給Radius Server
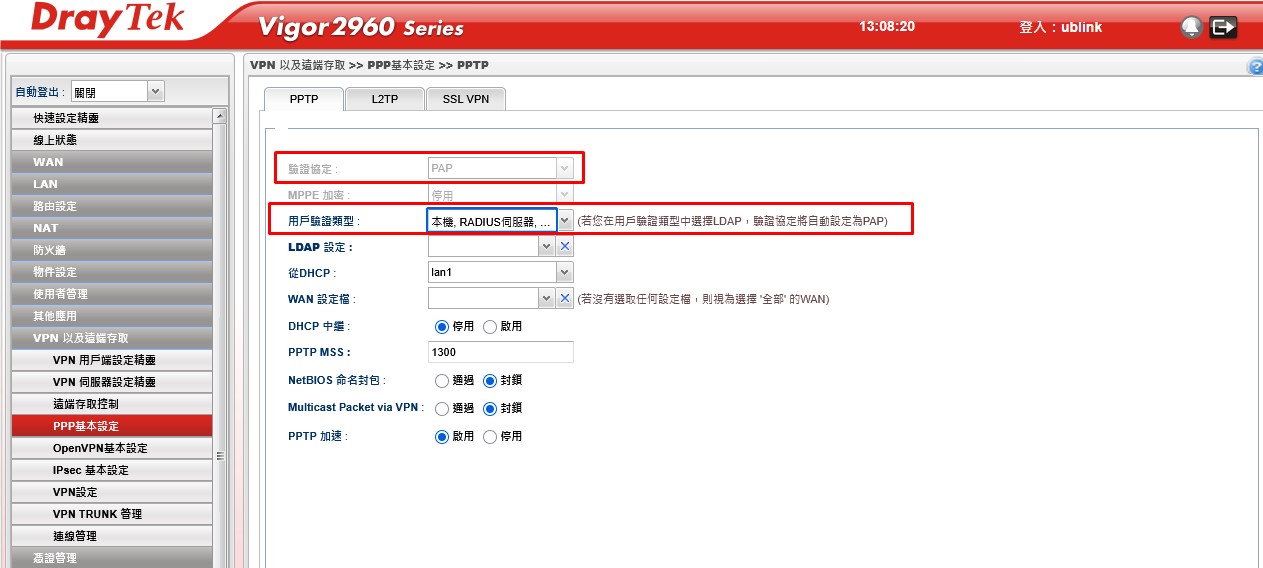
Vigor2960
PPTP
用戶驗證類型
Radius
AD LDAP
驗證協定限用 PAP
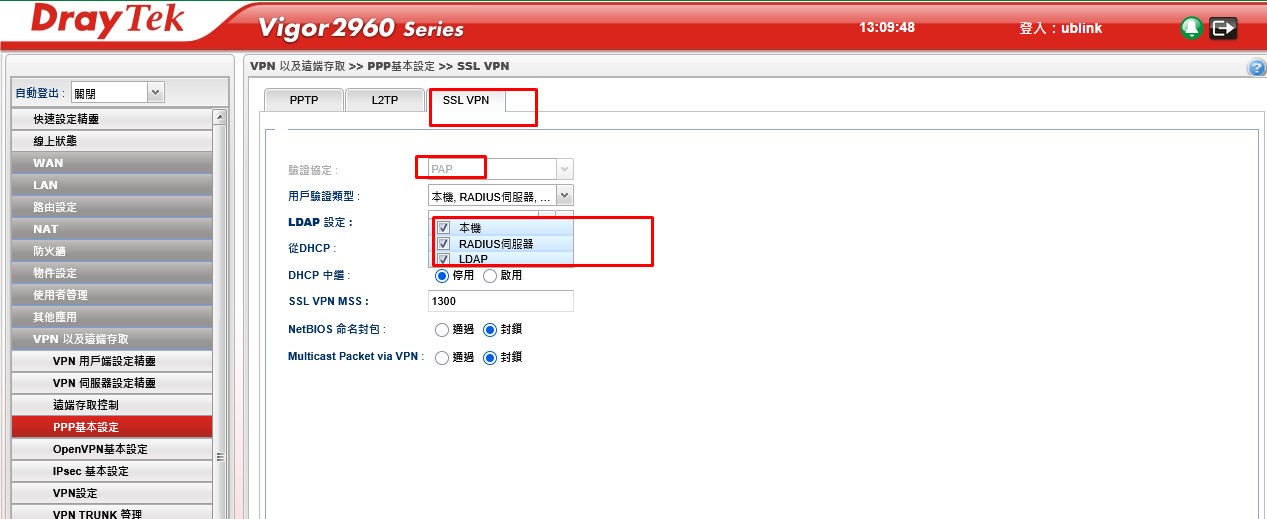
SSL VPN
用戶驗證類型
Radius
AD LDAP
驗證協定限用 PAP
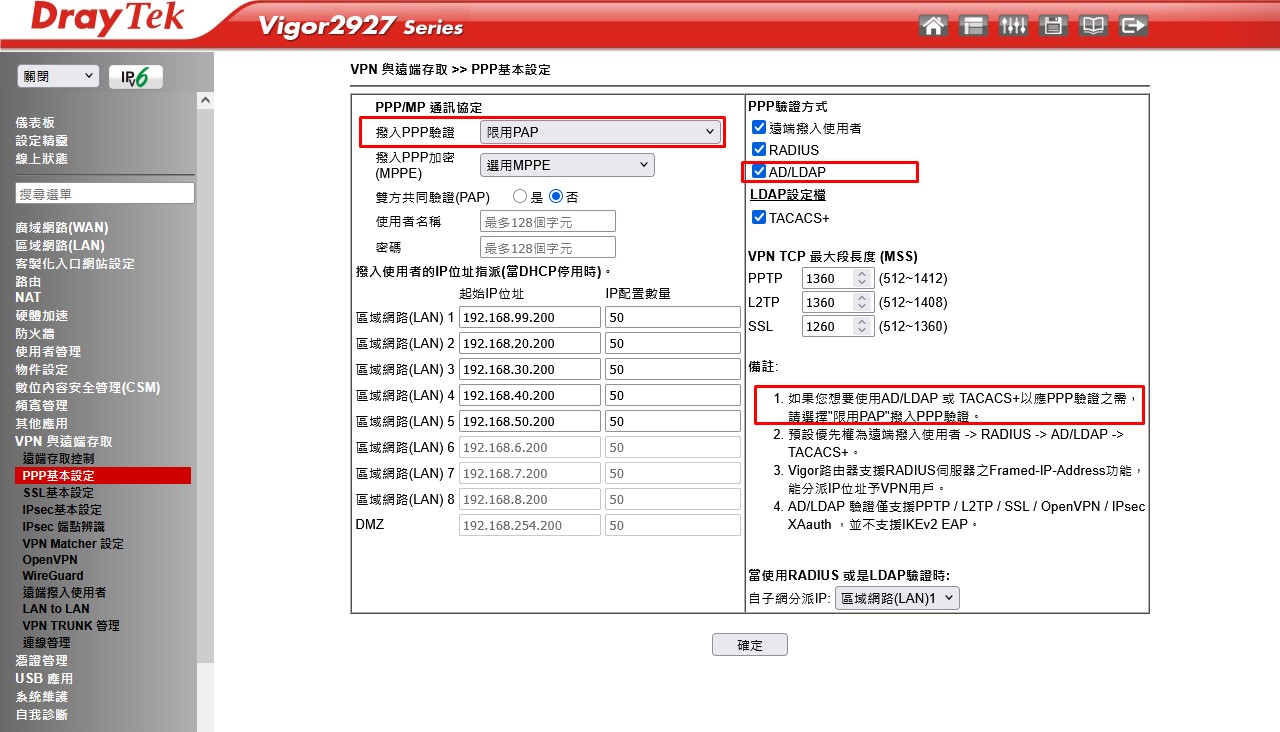
Vigor2927
備註:
如果您想要使用AD/LDAP 或 TACACS+以應PPP驗證之需,請選擇"限用PAP"撥入PPP驗證。
預設優先權為遠端撥入使用者 -> RADIUS -> AD/LDAP -> TACACS+。
Vigor路由器支援RADIUS伺服器之Framed-IP-Address功能,能分派IP位址予VPN用戶。
AD/LDAP 驗證僅支援PPTP / L2TP / SSL / OpenVPN / IPsec XAauth ,並不支援IKEv2 EAP。
當使用RADIUS 或是LDAP驗證時:
自子網分派IP: 區域網路(LAN)1
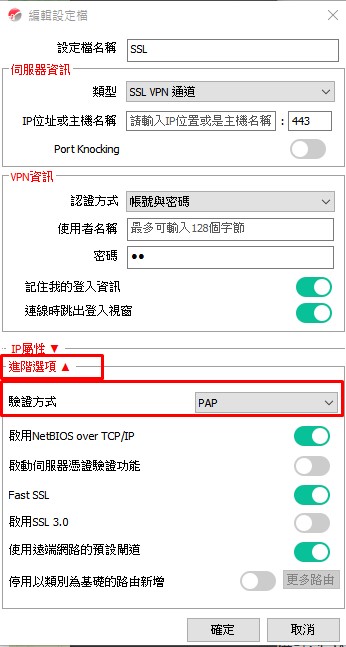
SmartVPN Client
DrayOS5 允許使用 RADIUS 進行 VPN 使用者驗證,目前只需要在 DrayOS5 設定好 外部的 External RADIUS Server
其他可以參考
坐在台灣使用Windows的Radius Server控管全球 VPN 的帳號連線