資安告警一直跳,團隊卻不知道該先處理哪一件?
告警散在不同系統、弱點不知道先修哪個,事件發生時還得靠人一步步處理?DraySOAR 串聯端點與網路事件,協助您看清風險脈絡、安排處理優先順序,並把確認過的應變動作納入流程。
- 集中化端點
- 可視性 Playbook 自動應變
- 風險優先排序
資安工作卡住的,往往不只是工具不夠
當資訊分散、優先順序不清楚,團隊就容易把時間花在找資料與重複處理。看看這些情境是否也發生在您的日常。
01 / TOO MANY ALERTS
告警不少,脈絡卻分散
端點、網路各自回報訊息,團隊需要在不同工具間切換,才能拼出事件全貌。
DraySOAR:集中檢視端點與網路事件,協助追蹤處理狀態。
02 / UNCLEAR PRIORITIES
弱點很多,不確定先處理哪個
弱點清單不斷累積,但缺少一致的風險脈絡,難以判斷從哪項開始檢視與處置。
DraySOAR:參考 CVE、CVSS、KEV 與 EPSS 等資訊,協助排序待處理項目。
03 / MANUAL RESPONSE
事件一來,處理步驟全靠人記
通知、確認、指派到採取行動,每次都要人工重做,流程也可能因人而異。
DraySOAR:將合適的通知與應變動作納入 Playbook 流程。
About DraySOAR
讓複雜的資安流程,變得清晰、可控、可行動。
從端點資產盤點到安全事件處置,讓團隊以更一致的方式理解威脅、判斷優先順序,並採取適當行動。
統一管理介面
整合端點與網路安全資訊
流程自動化
減少重複性人工處理
DraySOAR Malware Detections 惡意程式偵測介面
全局守護數位資產
A MORE CONNECTED SECURITY WORKFLOW
DraySOAR 是由 DrayTek 開發的企業端點安全與網路監控平台。面對分散的端點、繁複的告警與不斷演進的攻擊手法,企業需要的不只是單點偵測工具,更需要一個能將資訊串聯、協助判讀,並讓回應流程有效落地的管理環境。
系統透過 Windows、Linux 與 Mac 端點上的 DrayEDR 代理程式集中收集狀態、資產與安全事件,讓資安團隊在單一主控台掌握端點狀況,進行事件檢視、調查、指派與追蹤。搭配網路事件資料、設備管理與弱點風險資訊,可協助團隊建立更完整的事件脈絡,避免重要訊號被分散在不同工具或工作流程中。
DraySOAR 也著重於把標準化的應變方法轉化為可管理的 Playbook。當事件符合預設條件時,系統可依實際環境與授權設定,啟動通知、封鎖、設備控制或端點隔離等流程,協助縮短人員從發現事件到採取行動的時間。管理者亦可透過排程、群組與權限設定,讓日常稽核及例行作業更容易維持一致性。
面對 AI 時代瞬息萬變的資安威脅,DraySOAR 的目標是以簡易部署、集中管理與自動化流程,降低企業導入與維運資安作業的門檻。它並非取代所有既有安全控制,而是協助企業串連端點與網路訊號,讓團隊更有效率地看見風險、聚焦高優先級事件,並持續改善防禦流程,成為企業數位轉型過程中值得信賴的安全後盾。
從可視性到行動,建立完整防禦閉環
將端點治理、威脅分析、弱點管理與應變流程整合在同一套工作模式中,減少資訊落差,加速每一次資安決策。
01 / ENDPOINT
端點管理
核准、分組及追蹤已安裝 DrayEDR 的 Windows/Linux/Mac 端點,掌握端點狀態與管理範圍。
02 / DETECTION
惡意程式偵測
檢視代理程式回報的威脅,依流程進行指派、調查、追蹤與封存,維持事件處理紀錄。
03 / MONITORING
安全事件監控
整合 Suricata、Zeek 與 EDR/弱點資料,協助分析網路及端點事件、串連風險脈絡。
04 / VULNERABILITY
軟體弱點管理
盤點軟體並參考 CVE、CVSS、KEV 與 EPSS 風險指標,協助辨識及排序優先處置項目。
05 / AUTOMATION
Playbook 自動回應
依事件條件自動寄送通知、封鎖外部 IP、停用交換器連接埠或隔離端點,縮短處置時間。
06 / SCHEDULING
工作排程
排程執行稽核、部署、掃描與 EDR 升級,讓週期性維運工作更容易標準化。
07 / NETWORK
網路設備監控
探索並加入網路設備、管理連線憑證,支援網路環境的集中化管理與事件應變流程。
08 / GOVERNANCE
使用者與權限
管理帳號、使用者群組及群組郵件設定,讓日常操作與通知對應到合適的工作角色。
*實際可用功能與自動化動作,依部署版本、設備相容性及管理權限而定。
Solutions
DraySOAR 解決方案 |把分散訊號,整理成可執行的應變流程
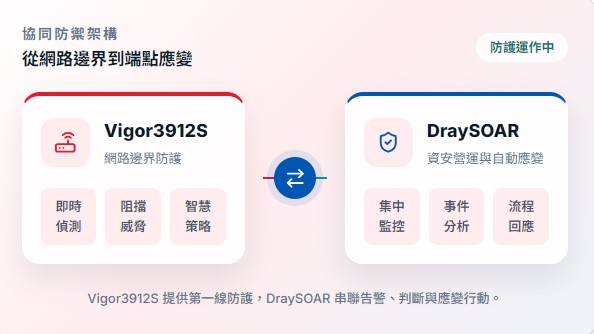
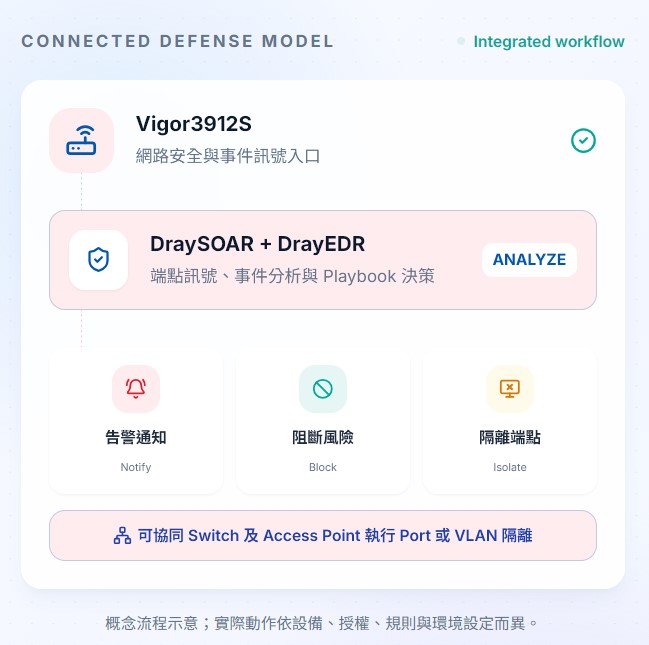
當告警、端點狀態與弱點資訊分散在不同環節,團隊就難以快速掌握事件脈絡。DraySOAR 結合 Vigor3912S、DrayEDR 與自動化應變平台,協助企業集中檢視安全資訊、追蹤事件處理,並依照預先設定的條件啟動合適的 Playbook,例如協同 Switch 及 Access Point 執行 Port 或 VLAN 隔離。
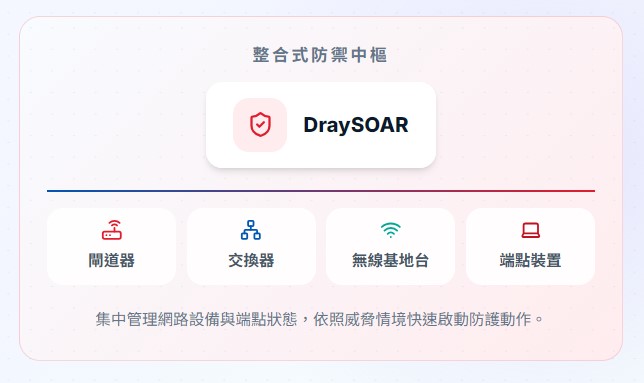
自動化聯防應變
透過 Playbook 自動化劇本,在符合條件時觸發警報、隔離受害端點或阻斷惡意 IP,協助減少人工交接延遲,並降低事件持續擴大的風險。
資安情資與弱點管理
參考 CVE、CVSS、KEV、EPSS 等國際風險指標,協助企業從大量軟體與弱點清單中識別風險,將修補和調查資源優先投入更需要處理的項目。
輕量高效,輕鬆掌控
以集中式管理、端點分組與工作排程簡化日常作業,協助缺乏龐大資安團隊的中小企業建立可持續執行的防禦流程,逐步提升營運韌性。
自動化應變流程
收到告警後,快速完成四個動作
通知
寄送電子郵件
事件需要關注時,立即通知資安團隊。
阻擋
封鎖外部 IP
偵測到威脅流量時,自動停止可疑連線。
停用
停用交換器埠
隔離受影響的有線設備,降低擴散風險。
隔離
隔離端點
限制受影響端點的網路連線,控制威脅。
從端點、弱點到營運的全方位資安防線
以整合式平台串聯威脅情資、漏洞管理與自動化應變,協助企業建立可持續、可量化的資安營運能力。
01 / ENDPOINT & THREAT INTELLIGENCE
端點與威脅精準管理
- 動態端點控管:全面管理安裝 DrayEDR 的 Windows/Linux/Mac 端點,實現精準的設備核准、動態分組與即時狀態追蹤。
- 資安事件監控:深度整合 Suricata、Zeek 等網路資安工具與 EDR/弱點數據,跨維度關聯分析網路與端點事件,精準捕捉潛在威脅。
- 惡意程式應變:高效檢視與分析代理程式回報的威脅,透過系統化指派與封存流程,實現威脅零死角的管控。
02 / VULNERABILITY & PLAYBOOK AUTOMATION
數據驅動與自動化防衛
- 動態弱點風險評估:定期盤點軟體資產,結合 CVE、CVSS、KEV 與 EPSS 等國際權威標準,落實數據導向的風險優先級管理。
- Playbook 自動化劇本:依事件條件設定自動應變機制,例如發送通知、封鎖外部 IP、停用交換器連接埠或隔離端點,減少重複的人工處理步驟。
03 / SECURITY OPERATIONS & INFRASTRUCTURE
全方位資安架構與營運
- 高效工作排程:自動化排程資安稽核、軟體部署、全網掃描與 EDR 系統升級,確保防線始終維持在最新狀態。
- 網路設備與連線維護:掌握網路設備的主動探索與加入,維護安全的連線憑證與基礎架構穩定。
- 嚴格權限與帳戶管理:靈活控管使用者帳號、權限群組與通知設定,落實最小權限原則(PoLP)與資訊安全通報流程。